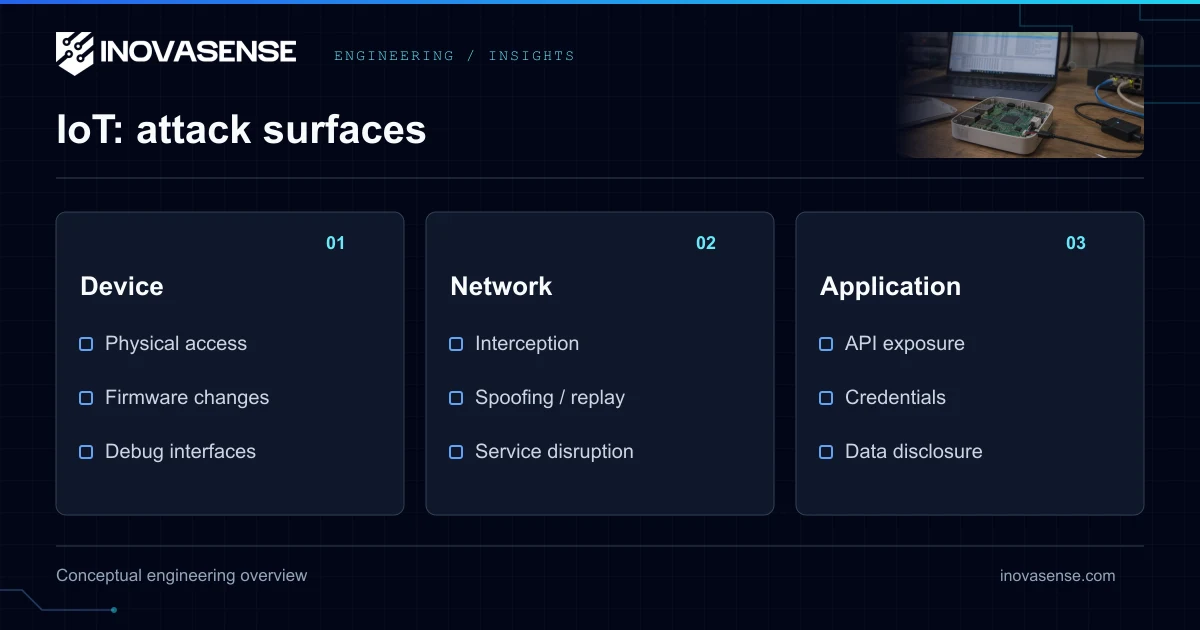
Týchto pätnásť kategórií hrozieb sa prekrýva. Nasledujúce scenáre sú ilustračné technické príklady, nie tvrdenia o konkrétnych incidentoch. Opatrenia znižujú určité riziká; žiadny čip ani zavádzací mechanizmus nezabráni všetkým útokom. Doložený incident je označený osobitne a má odkaz na zdroj.
1. Malvér
Zneužitá služba spustí nežiaduci kód na bráne.
Opravujte softvér, obmedzte oprávnenia a sledujte spúšťanie.
2. Ransomvér
Útočník zašifruje úložisko brány alebo vyradí službu.
Obmedzte prístup, pripravte offline zálohy a testujte obnovu.
3. Man-in-the-middle
Falošný koncový bod mení príkazy alebo aktualizácie.
Overujte druhú stranu, príkazy aj aktualizácie.
4. DDoS
Kompromitované zariadenie zahltí cieľ sieťovou prevádzkou.
Obmedzte služby, segmentujte sieť a sledujte prevádzku.
5. Fyzická manipulácia
Niekto skúma dostupný debug port alebo externú pamäť.
Riadenie debug prístupu doplňte posúdením fyzickej ochrany.
6. Postranné kanály
Časovanie alebo spotreba prezradia údaje o tajomstve.
Použite vhodnú kryptografiu a posúďte úniky implementácie.
7. Podvrhnutie zariadenia
Cudzí koncový bod sa vydáva za iné zariadenie.
Použite jedinečné údaje, bezpečné zavedenie a odvolanie.
8. Injekcia
Nedôveryhodný vstup sa vykoná ako príkaz alebo nebezpečná operácia parsera.
Validujte vstupy, obmedzte interpretre a testujte parsery.
9. Opakovanie správy
Útočník znova odošle predtým platný riadiaci príkaz.
Overujte aktuálnosť a odmietajte duplicitné transakcie.
10. Výmena firmvéru
Neschválený obraz nahradí schválený firmvér.
Overujte obrazy a chráňte pravidlá zavádzania a obnovy.
11. Odpočúvanie
Neoprávnená osoba získa súkromné údaje snímača.
Chráňte prístup, minimalizujte zber a zabezpečte komunikáciu.
12. Únik informácií
Logy alebo diagnostické API odhalia údaje alebo tajomstvá.
Obmedzte diagnostiku, odstráňte tajomstvá z logov a chráňte úložisko.
13. Chyba oprávnení API
Platný používateľ ovláda zariadenie iného zákazníka.
Pri každej požiadavke kontrolujte oprávnenie ku konkrétnemu objektu.
14. Útoky na prihlasovacie údaje
Predvolené alebo opakovane použité heslá umožnia prístup.
Odstráňte spoločné predvolené heslá, obmedzte pokusy a chráňte vzdialený prístup.
15. Cryptojacking
Nežiaduce ťaženie spotrebúva zdroje edge počítača.
Opravujte služby, obmedzte spúšťané úlohy a sledujte využitie.
Doložený príklad: Mirai
FBI opisuje, že Mirai v roku 2016 infikoval internetovo dostupné IoT zariadenia spoločnými predvolenými údajmi a využíval ich na DDoS. Správa FBI. Prípad ukazuje riziká prístupu a prihlasovacích údajov; nedokazuje, že hardvérový koreň dôvery by zabránil každej fáze.
Termíny a pôsobnosť CRA
CRA vstúpilo do platnosti 10. decembra 2024. Oznamovanie podľa článku 14 platí od 11. septembra 2026; hlavné požiadavky na výrobky od 11. decembra 2027. Článok 69 upravuje prechodné pravidlá pre skôr uvedené výrobky. Výrobky podliehajúce MDR alebo IVDR sú vylúčené podľa článku 2 ods. 2; preveriť treba aj ďalšie výnimky a nekomerčný slobodný/otvorený softvér.
CRA a výber technológií
Požiadavky CRA sú orientované na výsledok a technologicky neutrálne, podľa posúdenia kybernetických rizík a použiteľnosti. Secure boot, hardvérový koreň dôvery, TPM, TrustZone a bezdrôtové OTA môžu byť vhodné technické opatrenia; nie sú univerzálnymi zákonnými povinnosťami každého výrobku. Zdokumentujte, prečo zvolené opatrenia spĺňajú požiadavky, namiesto stotožnenia jednej architektúry so zhodou.
Často kladené otázky
Vyžaduje CRA vždy secure boot?
Požiadavky CRA sú orientované na výsledok a technologicky neutrálne, podľa posúdenia kybernetických rizík a použiteľnosti. Secure boot, hardvérový koreň dôvery, TPM, TrustZone a bezdrôtové OTA môžu byť vhodné technické opatrenia; nie sú univerzálnymi zákonnými povinnosťami každého výrobku. Zdokumentujte, prečo zvolené opatrenia spĺňajú požiadavky, namiesto stotožnenia jednej architektúry so zhodou.
Zaručuje secure element zhodu?
Nie. Môže chrániť vybrané kľúče a operácie; zhoda sa týka celého výrobku a príslušných požiadaviek vrátane procesov a dôkazov.